2.katmanda switch’ler arasında yedeklilik sağlamak için Spanning Tree adında bir protokol kullanırız. Yedeklilik mekanizmalarıyla bir noktada sorun olduğunda bir diğer noktadan verinin iletilebileceğini ve ağın çökmeyeceğini garanti ederiz.
Yedekliliği sağlarken birden fazla switch kullanmak da ağın çökmesine yol açacak farklı durumlara yol açabilir. Switch’ler çalışma mantığı gereği aldıkları çerçeveleri gelen arayüz haricindeki tüm arayüzlerden flood edebilirler (bilinmeyen bir kayıt ise), eğer birden fazla switch döngü oluşturacak şekilde birbirlerine bağlanırlarsa daima frame’ler switch’ler arasında gidip geleceğinden ağda “broadcast storm” adı verilen tıkanıklık durumu oluşur. Beraberinde CAM tablosunda MAC adresleri ve arayüz eşleşmeleri çok sık değiştiğinden “MAC flapping” de denen kararsızlık durumu oluşur.
Bu tıkanıklık ve kararsızlık durumlarına karşın IEEE 802.1D standartı geliştirilmiştir. Bizim Spanning Tree Protocol olarak bildiğimiz bu standart, ağlarda doğru yöntemlerle yedeklilik sağlanmasına katkı sağlar.
STP, switch’lerde varsayılan olarak gelir. Elimizdeki switch’i bir başka switch ile bağladıktan sonra CLI’da “show spanning-tree” komutunu çalıştırarak bunu görebiliriz.
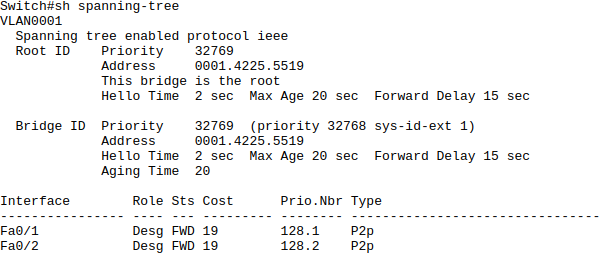
Not: Eskiden ağlarda bridge adı verilen bir cihaz da kullanılırmış, şimdilerde kalmamış fakat bridge terimi kullanılmaya devam ediliyor. Bridge derken kastettiğimiz şey Switch’lerdir.
STP, aynı yere giden portlardan birini blocking durumuna alır, bu port aktif çalışan portta bir aksaklık olması durumunda devreye girer.
STP, temelde arayüzler arasında state değişiklikleri yaparak ağda tıkanıklık veya döngü oluşmasını engeller. STP durumları şöyledir:
| Durum | Süre | BPDU Alır? | BPDU Gönderir? | MAC Öğrenir? | Trafik İletir? |
|---|---|---|---|---|---|
| Disabled | – | Hayır | Hayır | Hayır | Hayır |
| Blocking | 20 sn (Max Age) | Evet | Hayır | Hayır | Hayır |
| Listening | 15 sn (Fwd Delay) | Evet | Evet | Hayır | Hayır |
| Learning | 15 sn (Fwd Delay) | Evet | Evet | Evet | Hayır |
| Forwarding | Sürekli | Evet | Evet | Evet | Evet |
Not: Learning ve Listening süreleri varsayılan olarak 15 saniyedir, bu süre forward delay zamanlayıcısı tarafından belirlenir.
Root Bridge ve Root Port Seçimleri
Switch’ler kendi aralarında iletişim kurmak ve STP’yi uygulayabilmek için 2 saniyede bir “Hello BPDU” paketleri gönderirler. Bu paketler sayesinde hem ağdaki durum hem de switch’ler arasında root’un kim olacağı belirlenir.
Root bridge seçiminde “Bridge ID” adı verilen bir alan kullanılır. Bu alan geleneksel olarak,
- Bridge Priority: 16 bit. Varsayılan değeri 32768’dir.
- MAC Adresi: 48 bit.
Bridge Priority değerleri eşit olduğunda , en düşük MAC adresine sahip olan switch Root Bridge seçilir
Günümüzdeyse VLAN’lar için de STP kullandığımızdan,
- Bridge Priority: 4 bit.
- Extended System ID (VLAN ID): 12 bit. (VLAN numarası buraya eklenir).
- MAC Adresi: 48 bit
şeklinde hesaplama yapılır.
Not: Bridge değerleri 4096’şar adımlar halinde artar veya azalır.
Bir örnek yapalım,
+ 1 (VLAN ID)
——————–
= 32769 (Toplam Priority)
32769.0002.17E8.05BB
Her switch için ayrı ayrı hesaplamalar yapılır, priority değerlerinin eşit olması durumunda MAC adreslerine bakılır. En düşük MAC’e sahip cihaz root bridge olur.
Bir switch root olarak seçildiğinde bütün portları designated (yönlendirilmiş) olur. Yani hiçbir portu yedeğe atılmamıştır, hepsi çalışır.
Tam bu noktada bir portun alabileceği tüm durumlardan bahsetmem iyi olabilir.
Kalan switch’ler root seçilen switch’e ulaşabilmek için kendi arayüzlerini yukarıda saydığım state’lere güncelleme yapılır.
Root port seçilirken de root bridge seçimine benzer bir yol izlenir. Öncelikle,
- Root Bridge giderken en az maliyete sahip olan arayüz root seçilir, eğer maliyetler aynıysa,
- Komşu switchlerdeki en düşük bridge ID aranır, oradan da bir sonuç çıkmazsa,
- En düşük arayüz ID’ye bakılır. (Komşunun portuna ait ID’ye bakıyoruz, kendi portumuz değil)
Maliyetler için,
| Hız | Maliyet |
| 10 mbps | 100 |
| 100 mbps | 19 |
| 1 gbps | 4 |
| 10 gbps | 2 |
Not: Root bridge’in karşısındaki port otomatik olarak root port olur. Ayrıca root port’un karşısındaki port da daima designated olmak zorundadır.
Not2: Eğer iki switch arasındayken root port veya designated port seçimi yapacaksak
- Root bridge’e giderken yol maliyetleri
- En düşük bridge ID’li komşu.
- En düşük port priority değeri (show spanning-tree komutunun çıktısıyla kendi switch’imize ait port priority değerini öğreniriz fakat bize lazım olan bağlantının yapıldığı port’un priority değeridir)
- Komşu portların arasından en düşük numaraya sahip olan
sırasıyla uygulayarak seçimi yaparız.
STP Zamanlayıcıları
State’ler arasında geçiş yapmak için zamanlayıcılar kullanılır. Zamanlayıcılar hem diğer switch’lerin genel durumları hakkında bilgi sağlanmasını sağlar hem de olası değişiklik durumlarında seçim süreçlerinin tekrarlanmasını sağlar.
Zamanlayıcılar şöyledir,
| Zamanlayıcı | Süre | Açıklama |
|---|---|---|
| Hello Timer | 2 Saniye | Root Bridge’in BPDU gönderme sıklığıdır. Diğer switch’ler BPDU üretmez; Root’tan aldıklarını güncelleyip sadece Designated Port’larından iletirler. |
| Forward Delay | 15 Saniye | Listening ve Learning durumlarının her birinin süresini belirler. Bir portun iletime geçmesi toplam 30 saniye (15+15) sürer. |
| Max Age Timer | 20 Saniye | Komşudan BPDU alımı kesildikten sonra topoloji değişikliği yapmadan önce beklenen süredir. BPDU gelmezse paket geçersiz sayılır. |
Not: Max Age 20 saniye boyunca BDPU alınmadığında sıfırlanır ve ağ için seçim süreci yeniden başlar.
Not2: Forwarding port hiçbir bekleme yapmadan doğrudan blocking port’a dönüşebilir ancak blocking bir port forwarding moda geçmek istiyorsa normal şartlar altında en az 30 saniye beklemesi gerekir.
BPDU Alanları
| 2 bytes | Protocol ID | Yönetimsel ve idari kullanımlar |
| 1 byte | Version | |
| 1 byte | Message type | |
| 1 byte | Flags | |
| 8 bytes | Root ID | Root Bridge’i ve yol maliyetini belirlemek için kullanılan BID ve yol bilgileri |
| 4 bytes | Cost of path | |
| 8 bytes | Bridge ID | |
| 2 bytes | Port ID | |
| 2 bytes | Message age | BPDU mesajlarının ne sıklıkla gönderileceğini belirleyen zamanlayıcı alanları |
| 2 bytes | Max age | |
| 2 bytes | Hello time | |
| 2 bytes | Forward delay |
- Protocol ID: Spanning Tree için her zaman Hexadecimal
0000değerindedir - Protocol Version Identifier: Klasik Spanning Tree için
0olarak ayarlanı - Message Type: 0x00 -> Configuration BPDU, 0x80 -> Topology Chance BDPU, 0x02 -> RSTP.
- Flags: Diğer switch’lere topoloji değişikliklerini bildirmek için kullanır. Klasik STP (daha sonraları farklı stp türleri olduğunu da öğreneceksin) 8 bitlik alanın yalnızca 1. ve 8. bitlerini kullanır.
- Root ID: Root Bridge’in bilgilerini içerir. Bridge Priority, Extended System ID (VLAN ID) ve Root Bridge’in MAC adresinden oluşur.
- Root Path Cost: BPDU’yu gönderen switch’in Root Bridge’e olan toplam yol maliyetidir. Root Bridge’in kendisi tarafından gönderilen BPDU’da bu değer 0’dır.
- Bridge Identifier: BPDU’yu gönderen switch’in öncelik, extended system ID ve MAC adresini içerir. Eğer gönderen switch Root Bridge ise Root ID ile Bridge ID alanları tamamen aynı içeriğe sahip olur
- Port ID: BPDU’nun gönderildiği fiziksel arayüzün bilgisidir. İki kısımdan oluşur: Port Priority decimal 128 ve Port Numarası birleştirilir. (örneğin 2. port için Hex 02 birleşerekHex 8002 şeklinde gösterilir)
- Message Age: Root Bridge de 0 olarak başlar ve her geçtiği switch’te değeri 1 düşülür, maks 20 kere switch’e uğrayabilir, 20’den sonra paket düşürülür.
- Max Age, Hello, Forward Delay Timers: Root Bridge üzerindeki zamanlayıcı konfigürasyonları, tüm ağdaki switch’lerin kullanacağı zamanlayıcı değerlerini belirlerler.
STP İsteğe Bağlı Özellikler
STP bazı dezavantajlarını gidermek için beraberinde isteğe bağlı özellikler getirmiştir. CCNA kapsamında öğrendiklerim PortFast, BPDU Guard – BPDU Filter, Loop Guard ve Root Guard.
PortFast: Uç cihazlara bağlanan switch’lerin (learning + listening) uzun bekleme süreçlerinden geçmesine gerek yoktur. Çünkü bir end point cihaz sebebiyle tıkanıklık veya kararsızlık durumu oluşma riski yoktur. Bundan ötürü uç cihazlara bağlanan switch arayüzlerinde bekleme sürelerini sıfırlamak için portfast’i etkinleştirebiliriz.
Portfast iki farklı şekilde etkinleştirilebilir.
- Global konfigürasyon modunda tüm arayüzler için.
- Tek bir arayüz için.
Not: Portfast yalnızca Access portlarda etkili olur, trunk portlarda yapıldığında hata alınmaz ancak işe yaramaz.
Arayüz modunda spanning-tree portfast default komutuyla etkinleştirilir. Ardından ayrıcalıklı yürütme modundayken show spanning-tree summary komutuyla açıldığını doğrulayabiliriz.
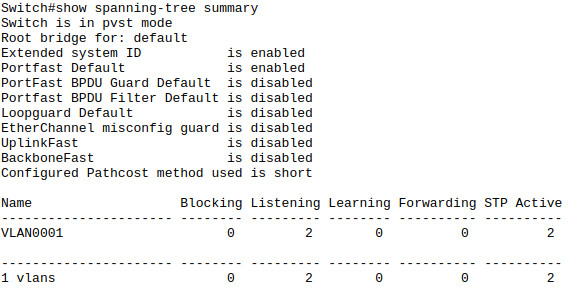
Tek bir arayüzde etkinleştirmek istiyorsak ilgili arayüze gidip spanning-tree portfast komutunu girmemiz yeterlidir. Bu komutu girdikten sonra karşımıza aşağıdaki metinler çıkacaktır.

Burada yalnızca end-point’lere bağlı arayüzlerde etkinleştirmemiz hususunda bir uyarı var, aksi taktirde ağ içinde döngülere neden olabiliriz.
Eğer tek bir arayüzdeki detayları görüntülemek istiyorsak show spanning-tree interface [arayüz] detail komutunu gireriz ilk arayüzde.
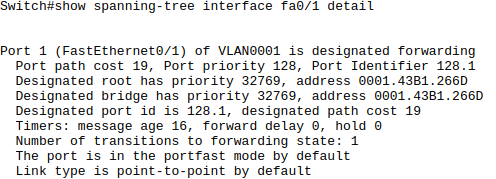
Portfast’i kapatmak için spanning-tree portfast disable komutunu gireriz.
Not: Az önce yalnızca access portlarda etkinleştirilebildiğinden bahsetmiştim, aslında bu biraz eksik. Trunk portlarda da etkinleştirebiliyoruz, bunun için spanning-tree portfast trunk komutunu girmemiz yeterli.
Not 2: Elimde gerçek bir cisco switch olmadığı için tam olarak doğruluğundan emin olamadığım bir bilgi var, gerçek switch’lerde spanning-tree portfast komutunu girdiğimizde running-config dosyasında sonuna edge takısı ekleniyormuş, ben bunu packet tracer’da gözlemleyemediğim için net bir bilgi olarak sunamıyorum.
BPDU Guard: Portfast etkinleştirilmiş bir portta kablo takıldığı anda forwarding süreci başlatılır. Eğer bu portun karşısındaki porta bilgimiz dışında biri bir switch takarsa ağda döngüler oluşabilir. Hatta yeni takılan switch en düşük priority’e sahipse root bridge bile seçilebilir. Bu gibi sebeplerden BDPU guard adı verilen bir özellik geliştirilmiştir.
BPDU guard yetkisiz arayüzlerden gelen “hello bpdu” mesajlarını kabul etmez, porta bu mesaj geldiği anda portu err-disabled moduna alır ve bloklar. Kabloyu çıkartsak bile port bloklanmış olarak kalır.
Bloklanmış portu iki yöntemle geri kazanabiliriz:
- Sırasıyla
shutdownveno shutdownkomutlarını gireriz ve port tekrar aktif olur. - ErrDisable Recovery özelliğini kullanarak portu geri kazanabiliriz. 300 saniye sonra otomatik olarak port yeniden ağa katılır. (bunu deneyemedim packet tracer’da çalışmadı ama komutun aklımda kalması için buraya not alıyorum)
errdisable recovery cause bpduguardkomutunu girerek portu geri kazanırız.
Errdisable Recovery varsayılan olarak 300 saniyedir, değiştirmek için errdisable recovery interval [saniye] komutunu kullanmamız gerekir. show errdisable recovery komutuyla portun açılmasına ne kadar süre kaldığını da takip edebiliriz.
BPDU Filter: Portfast etkilenleştirilmiş arayüzler BPDU mesajları göndermeye devam ederler, bu da ağda boşuna bant genişliği harcanmasına sebep olur. Diğer yandan BPDU içerisindeki bilgilerin ifşa olmasına sebep olabilir. Bu gibi durumlara karşın BPDU filter’ı aktif ederiz.
Diğer isteğe bağlı özelliklerde olduğu gibi 2 farklı yöntemle aktif edebiliriz.
- Genel konfigürasyon modundayken
spanning-tree portfast bpdufilter defaultkomutunu gireriz, bu sayede port BPDU aldığı anda klasik STP portuna dönüşür, yani listening – learning – forwarding kısımlarını uygular bir döngü durumu oluştuğunda blocking moda geçer. Cisco bu duruma “best of both worlds” der. (kaynak: jeremy’s it lab) - Arayüzlerde ayrı ayrı aktif edebiliriz.
spanning-tree bpdufilter enablekomutunu girip yalnızca o arayüzde çalışacak şekilde ayarlayabiliriz. Bu sıkıntılı bir durumdur çünkü o arayüzü STP dışına attığımızdan ağ çökebilir.
Not: Burada kafa karışıklığını önlemek için arayüz bazlı ve genel konfigürasyon modunda bdpufilter etkinleştirmenin farkını yazmak istiyorum. Arayüz bazlı etkinleştirme yaptığımızda portu gelen tüm BDPU çağrılarına devre dışı bırakmış oluruz, genel konfigürasyon yaptığımızda port tetikte bekler, bir BDPU aldığında harekete geçebilir.
Not 2: Eğer BPDU Filter global olarak etkinleştirilmiş ve aynı anda BPDU Guard’da çalışıyorsa BDPU alındığında anında bdpu filter devre dışı kalır ardından BDPU Guard portu blocking moda alır.
Eğer BDPU Filter arayüzde etkinleştirilmiş ve aynı anda BDPU Guard çalışıyorsa BDPU alındığında port gelen BDPU’yu tamamen yok saydığı için BDPU Guard hiç tetiklenmez ve ağda döngüler oluşabilir.
Root Guard: Başka bir switch’in sonradan root bridge rolünü ele geçirmesini engeller. Yalnızca arayüz bazında yapılandırılabilir, spanning-tree guard root komutunu girmek yeterlidir.
Bu durumda eğer herhangi bir porttan superior bdpu (düşük priority sahibi bdpu) alırsa o portu broken moda geçirir. Broken iken 1.katmanda açık ancak 2. katmanda down durumda olur. CLI üzerinde show spanning-tree çıktısında durum BKN (Broken) ve neden ROOT_Inc olarak görüntülenir. Eski haline çevirmek için superior bdpu’ların kesilmesini beklememiz yeterlidir.
Loop Guard: Olası tek yönlü bağlantı durumlarında switch bpdu almayı kestiğinde portun karşısındaki cihazın switch dışında başka bir ağ cihazı olduğunu düşünüp portunu açabilir. Bu durumda ağda döngü meydana gelir, loop guard bu noktada karşı tarafa güvenmez ve portu blocking durumda tutmaya devam eder. Fiziksel bağlantı up/up olur fakat 2.katman bağlantısı down durumdadır.
İki şekilde ayarlayabiliriz:
- Global konfigürasyon modundayken spanning-tree loopguard default girmemiz yeterli. Bu komut switch üzerindeki tüm root ve non-designated portlarda Loop Guard’ı otomatik etkinleştirir.
- Arayüz bazlı ayar çekmek için
spanning-tree guard loopkomutunu gireriz.
Belirli portta kapatmak için arayüz altında spanning-tree guard none komutu girilir.
Hattı eski haline çevirmek otomatiktir, yani sorun çözüldüğünde kendiliğinden eski haline döner.
LOOP GUARD’I PEK DE DENEMEDİM, DENESEM İYİ OLABİLİR !!!
RSTP Çalışma Mekanizması
RSTP, port durumunu değiştirmek için klasik STP gibi zamanlayıcı beklemez. Switch’ler kendi arasında el sıkışma mekanizmasını kullanır. Bu sayede portlar doğrudan yönlendirme durumuna geçer.
Kök seçim mantığı klasik STP ile aynıdır:
- En düşük Bridge ID’ye sahip cihaz Root Bridge olur.
- Kök köprüye en düşük maliyetle ulaşan port Root Port olur.
- Segment üzerinde en düşük kök maliyetine sahip port Designated Port seçilir.
Güncellenmiş Port Maliyetleri
RSTP, 10 Gbps ve üzeri hızları ayırt edebilmek için maliyet değerlerini büyütmüştür:
- 10 Mbps = 2.000.000
- 100 Mbps = 200.000
- 1 Gbps = 20.000
- 10 Gbps = 2.000
- 100 Gbps = 200
Port Durumları
- Discarding: Blocking, Disabled ve Listening durumlarının birleşimidir. Port veri iletmez ve MAC adresi öğrenmez.
- Learning: MAC adreslerini öğrenir ancak veriyi henüz iletmez.
- Forwarding: Hem MAC adreslerini öğrenir hem de veriyi iletir.
Port Rolleri
- Root Port: Kök köprüye giden en kısa yoldur.
- Designated Port: Segment üzerinde veri ileten porttur.
- Alternate Port: Başka bir anahtardan daha üstün bir BPDU alan ve engelleme durumunda bekleyen porttur. Bu port kök portun yedeği olarak çalışır; eğer kök port çökerse alternatif port, hiçbir geçiş durumu beklemeden anında yeni kök port olarak yönlendirme durumuna geçer. Bu anında geçiş işlevi klasik STP’deki isteğe bağlı “uplink fast” özelliğinin yerini alır.
- Backup Port: Aynı anahtar üzerindeki başka bir arayüzden daha üstün bir BPDU alan ve durumunda bekleyen porttur. Bu durum sadece iki arayüzün bir hub aracılığıyla aynı çakışma etki alanına bağlandığı durumlarda oluşur. Belirlenmiş port çökerse, yedek port anında onun yerini alarak iletime başlar. Hub üzerinde hangi portun belirlenmiş hangisinin yedek olacağına karar verilirken en düşük port kimliğine (port ID) sahip olan belirlenmiş port seçilir. Hub’lar modern ağlarda kullanılmadığı için gerçek hayatta bu role neredeyse hiç rastlanmaz
STP’den Farklı Özellikler
Klasik STP’de elle yapılandırılan bazı özellikler RSTP’de doğrudan yapının içine gömülü gelir:
- UplinkFast & BackboneFast: Bağlantı kopmalarında bekleme sürelerini atlayıp hızlı geçiş sağlayan bu mekanizmalar RSTP’de otomatik çalışır.
- PortFast: PC ve sunucu gibi cihazların bağlı olduğu portların doğrudan Forwarding durumuna geçmesini sağlar.
- Klasik STP’de protokol ve BPDU tipi 0 iken, RSTP’de
2olarak gönderilir. - Klasik STP’de sadece Root Bridge BPDU üretirken, RSTP’de tüm switch’ler kendi designated portlarından BPDU üretir.
- Komşu kaybı tespiti klasik STP’de 20 saniye sürerken, RSTP’de üst üste 3 BPDU (6 saniye) alınamadığında komşu düşmüş kabul edilir ve MAC tablosu temizlenir.
RSTP Bağlantı Türleri
- Edge Port: Son kullanıcılara bağlı portlardır.
- Point-to-Point: İki switch arasındaki full-duplex bağlantılardır. Hızlı el sıkışma sadece bunlarda çalışır.
- Shared: Hub gibi half-duplex çalışan hatlardır. (hub kullanılmadığından pek rastlanmaz)
RSTP, eski STP çalıştıran cihazlarla uyumludur. Eski bir switch’e bağlanan port durumu tespit ederek otomatik olarak klasik STP’nin yavaş zamanlayıcılarına geri döner.
EtherChannel (LAG / Port Channel)
EtherChannel, switch’ler arasındaki birden fazla kabloyu birleştirip tek bir sanal port gibi çalıştıran teknoloji.
Ağa bant genişliği artsın diye paralel kablo taktığında normalde Spanning Tree (STP) döngü olmasın diye o portları kapatır. EtherChannel bu hatları tek bir mantıksal port yaptığı için STP engeline takılmadan bütün hatların bant genişliğini aynı anda kullanırsın.
Yük Dengeleme Mantığı (Flow-Based)
Trafiği paket paket değil akış (flow) bazlı dağıtır. Aynı akışa ait paketler farklı yollardan gidip alıcıda sırası bozulmasın (out-of-order) diye hepsi tek hat üzerinden gönderilir. Farklı akışlar ise algoritmaya göre diğer hatlara bölünür.
Yük dengelemede şunlara bakılabilir:
- Kaynak / Hedef MAC
- Kaynak / Hedef IP
- Katman 4 TCP/UDP portları
Paket IP taşımıyorsa sistem otomatik MAC adresine göre dağıtım yapar.
Yapılandırma ve Protokoller
EtherChannel 3 farklı şekilde kurulur:
- LACP (802.3ad): Açık standart active ve passive modları var. İki taraf da Passive olursa hat kurulmaz. Grupta 16 port tanımlanabilir ama aynı anda en fazla 8 tanesi aktif çalışır, kalan 8’i yedek bekler.
- PAgP: Cisco’ya özel desirable ve auto modları var. İki taraf Auto olursa çalışmaz.
- Static (On Modu): Protokolsüz elle birleştirme. Karşı tarafın da
onolması lazım. Hata olunca portu otomatik kapatamadığı için pek tercih edilmez.
Portların gruba girebilmesi için şu ayarların iki tarafta da birebir aynı olması lazım. Yoksa port gruptan atılır ya da askıya alınır:
- Hız ve Duplex (Full/Half)
- Switchport modu (Access / Trunk)
- İzin verilen VLAN’lar ve Native VLAN
EtherChannel hem Katman 2 hem de Katman 3 seviyesinde kurulabilir.
Katman 2 EtherChannel Yapılandırması
- Birleştirilecek fiziksel arayüz aralığına girilir.
- Grup numarası ve protokol modu tanımlanır. Bu komut verildiğinde arka planda otomatik olarak
Port-channelsanal arayüzü oluşur. - Otomatik oluşan bu sanal arayüze girilerek Trunk ayarları yapılır. Sanal arayüzde yapılan Trunk konfigürasyonu gruptaki tüm fiziksel üye portlara otomatik uygulanır.
Katman 3 EtherChannel Yapılandırması
Modern ağ tasarımlarında switch’ler arası Katman 3 yönlendirilmiş portlar (routed ports) kullanımı yaygındır. Bu sayede Spanning Tree süreçlerine hiç ihtiyaç kalmaz.
- Fiziksel üye portlar
no switchportkomutuyla yönlendirilmiş porta dönüştürülür. - Portlar gruba dahil edilir.
- Oluşturulan mantıksal
Port-channelarayüzüne IP adresi atanır. IP adresi fiziksel portlara tek tek değil, doğrudan mantıksal arayüze tanımlanmalıdır.
EtherChannel yapısının durumunu, üyelerini ve çalışma parametrelerini kontrol etmek için kullanılan temel komutlar şunlardır:
show etherchannel summary
En sık kullanılan ve özet bilgiyi veren komuttur. Çıktıdaki kritik bayraklar (flags) ve anlamları:
- S (Büyük S): Katman 2 (Switchport) EtherChannel.
- R (Büyük R): Katman 3 (Routed) EtherChannel.
- U (Büyük U): Kullanımda (In Use), aktif ve çalışır durumda.
- P (Büyük P): Portun Port-Channel grubuna başarıyla dahil edildiğini ve düzgün çalıştığını gösterir.
- D (Büyük D): Portun kapalı (Down) olduğunu gösterir.
- s (Küçük s): Portun askıya alındığını (Suspended) gösterir. VLAN, hız veya duplex uyuşmazlığında ortaya çıkar.
show etherchannel load-balance
Cihaz üzerinde aktif olan yük dengeleme metodunu listeler.
port-channel load-balance <metot>
Global konfigürasyon modunda yük dengeleme algoritmasını/kriterini değiştirmek için kullanılır.
show etherchannel port-channel
Hangi protokolün kullanıldığı ve grubun hangi modda çalıştığı gibi derin teknik detayları gösterir.